Ein DNS-Server übersetzt Domainnamen in IP-Adressen – und sieht dabei jede Seite, die Du aufrufst. Der DNS Deines Internetanbieters protokolliert das in der Regel. Hier findest Du alle öffentlichen DNS-Server, die wir kennen und getestet haben: mit Adressen, Verschlüsselung, Filterfunktion, Sitz und Antwortzeit. Stand: September 2026.
Die besten DNS-Server 2026 nach Zweck
| Wofür | Empfehlung | IPv4 | Warum |
|---|---|---|---|
| Sicher und ohne Protokollierung | Quad9 | 9.9.9.9 / 149.112.112.112 | Malware-Filter, Schweizer Datenschutz, DNSSEC |
| Am schnellsten | Cloudflare | 1.1.1.1 / 1.0.0.1 | 19 ms aus Frankfurt, weltweit Anycast |
| Werbung und Tracker blocken | AdGuard | 94.140.14.14 / 94.140.15.15 | wirkt auf allen Geräten, auch im Smart-TV |
| Deutscher Anbieter ohne Logs | DNS Forge | 176.9.93.198 / 176.9.1.117 | Werbefilter inklusive, DoH und DoT |
| Kinder- und Jugendschutz | CleanBrowsing | 185.228.168.168 / 185.228.169.168 | drei Filterstufen ohne Konto |
| Selbst konfigurierbar | ControlD | 76.76.2.2 / 76.76.2.3 | Profile p0–p3, oder mit Konto individuell |
Alle 57 öffentlichen DNS-Server im Vergleich
Sortiert nach Beliebtheit bei unseren Lesern. Klick auf einen Spaltenkopf, um nach Sitz, Filter oder Antwortzeit zu sortieren; jeder Anbietername führt zum Detail mit allen Adressen (IPv6, DoH-URL, DoT-Host, Filtervarianten).
| Anbieter | IPv4 | Verschlüsselt | Sitz | Filter | Protokollierung | Antwortzeit* |
|---|---|---|---|---|---|---|
| Cloudflare schnellster Resolver in unseren Messungen |
1.1.1.1, 1.0.0.1 | DoH + DoT | USA | optional: Malware (1.1.1.2), Familie (1.1.1.3) | nein (24 h anonymisiert) | 19 ms |
| AdGuard blockt Werbung auf allen Geräten ohne App |
94.140.14.14, 94.140.15.15 | DoH | Zypern | Werbung und Tracker; Familienfilter (94.140.14.15) | nein | 123 ms |
| Google sehr zuverlässig, aber Google |
8.8.8.8, 8.8.4.4 | DoH + DoT | USA | keiner | ja (temporär, anonymisiert nach 48 h) | 35 ms |
| DNS Forge Server bei Hetzner, DoH/DoT, gemeinnützig betrieben |
176.9.93.198, 176.9.1.117 | DoH + DoT | Deutschland | Werbung und Tracker | nein | 31 ms |
| Quad9 gemeinnützig, DNSSEC, Schweizer Datenschutzrecht |
9.9.9.9, 149.112.112.112 | DoH + DoT | Schweiz | Malware und Phishing (9.9.9.9); 9.9.9.10 ohne Filter | nein | 15 ms |
| Next eigenes Profil nötig, 300.000 Anfragen/Monat kostenlos |
nur DoH/DoT | DoT | USA / Frankreich | frei konfigurierbar | optional | – |
| Digitale Gesellschaft Verein Digitale Gesellschaft, DoH/DoT, DNSSEC |
185.95.218.42, 185.95.218.43 | DoH + DoT | Schweiz | keiner | nein | keine Antwort im Test |
| OpenDNS (Cisco) Teil von Cisco, konfigurierbare Filter mit Konto |
208.67.222.222, 208.67.220.220 | DoH | USA | Phishing; FamilyShield (208.67.222.123) | ja | 11 ms |
| CleanBrowsing für Kinder und Schulen |
185.228.168.168, 185.228.169.168 | DoT | USA | Jugendschutz in drei Stufen (Family, Adult, Security) | nein | 3 ms |
| Ali Alibaba |
nur DoH/DoT | DoH + DoT | China | keiner | ja | – |
| DNS.WATCH seit 2014, DNSSEC, kein DoH/DoT |
84.200.69.80, 84.200.70.40 | nur klassisch | Deutschland | keiner | nein | keine Antwort im Test |
| Yandex aus Deutschland langsam |
77.88.8.8, 77.88.8.1 | nur klassisch | Russland | Safe (77.88.8.88), Family (77.88.8.7) | ja | 1127 ms |
| DNS.SB xTom, DoH/DoT, DNSSEC |
185.222.222.222, 185.184.222.222 | DoH | Deutschland / Estland | keiner | nein | 27 ms |
| ControlD vier fertige Profile ohne Konto |
76.76.2.0, 76.76.2.1 | DoT | Kanada | wählbar: p0 ohne, p1 Malware, p2 Werbung, p3 Familie | nein (Free-Resolver) | 19 ms |
| Libre LibreOps, quelloffen |
88.198.92.222, 116.202.176.26 | DoH + DoT | Griechenland / Deutschland | optional: Werbung (Port 854) | nein | 35 ms |
| Blah Hobby-Projekt, DoH/DoT |
95.216.212.177, 139.162.112.47 | DoH + DoT | Finnland / Japan / Deutschland | Werbung und Tracker | nein | keine Antwort im Test |
| Comss.ru russischer Werbefilter-Resolver |
92.38.152.163, 93.115.24.204 | DoH + DoT | Russland | Werbung und Tracker | unklar | keine Antwort im Test |
| Mullvad nur verschlüsselt (DoH/DoT), keine Klartext-IP |
nur DoH/DoT | DoH + DoT | Schweden | optional: Werbung (adblock.doh) | nein | – |
| Neustar Ultra heute Vercara |
156.154.70.1, 156.154.71.1 | nur klassisch | USA | Varianten: Threat Protection, Family | ja | 11 ms |
| FFMUC Freifunk München |
5.1.66.255 | DoH + DoT | Deutschland | keiner | nein | 47 ms |
| DNS für Familien DNS for Family, Hetzner |
94.130.180.225, 78.47.64.161 | DoH + DoT | Deutschland | Jugendschutz | nein | 27 ms |
| DNSPod Public DNS+ Tencent; für Nutzer in China |
119.29.29.29, 119.28.28.28 | DoH + DoT | China | keiner | ja | 11 ms |
| Comodo Secure Antiviren-Hersteller |
8.26.56.26, 8.20.247.20 | nur klassisch | USA | Malware und Phishing | ja | keine Antwort im Test |
| SWITCH nur für SWITCH-Kunden freigegeben |
130.59.31.248 | DoH + DoT | Schweiz | keiner | nein | keine Antwort im Test |
| Privacy-First tiar.app, DoH/DoT |
174.138.21.128, 172.104.93.80 | DoH + DoT | Singapur / Japan | keiner | nein | 167 ms |
| Free FreeDNS.zone |
172.104.237.57, 172.104.49.100 | nur klassisch | Österreich | keiner | nein | keine Antwort im Test |
| Safe kommerzieller Filterdienst, kostenlose Basisstufe |
195.46.39.39, 195.46.39.40 | nur klassisch | USA | Jugendschutz | ja | 11 ms |
| ibksturm privat betrieben |
83.77.85.7, 178.82.102.190 | DoH + DoT | Schweiz | keiner | nein | keine Antwort im Test |
| DNS-Privacy Sammlung der DNS-Privacy-Projekt-Resolver, nur DoT |
185.49.141.37, 145.100.185.15 | DoT | verschiedene | keiner | nein | nur verschlüsselt |
| Quad101 TWNIC |
101.101.101.101, 101.102.103.104 | DoH | Taiwan | keiner | nein | keine Antwort im Test |
| Verisign Public inzwischen bei Neustar/Vercara |
64.6.64.6, 64.6.65.6 | nur klassisch | USA | keiner | ja | 3 ms |
| OpenNIC alternatives Root-Netz, auch OpenNIC-TLDs |
185.121.177.177, 169.239.202.202 | nur klassisch | dezentral | keiner | nein | keine Antwort im Test |
| 360 Secure Qihoo 360 |
101.226.4.6, 123.125.81.6 | DoH + DoT | China | Malware | ja | 659 ms |
| DeCloudUs für entgoogelte Geräte |
176.9.199.158 | DoH + DoT | Deutschland | blockt Google- und Tracking-Domains | nein | keine Antwort im Test |
| 114 aus Europa nicht erreichbar |
114.114.114.114, 114.114.115.115 | nur klassisch | China | Varianten mit Filter | ja | keine Antwort im Test |
| CFIEC Public nur IPv6 |
nur DoH/DoT | DoH + DoT | China | keiner | ja | – |
| Navala Kinderschutz | 180.131.144.144, 180.131.145.145 | nur klassisch | Japan | Jugendschutz | unklar | keine Antwort im Test |
| CZ.NIC ODVR tschechische Registry, DNSSEC |
193.17.47.1, 185.43.135.1 | DoT | Tschechien | keiner | nein | 39 ms |
| CIRA Shield kanadische Registry, primär für Kanada |
149.112.121.10, 149.112.122.10 | DoH + DoT | Kanada | Malware; Familie | nein | 99 ms |
| DNSlify im Test nur verschlüsselt erreichbar |
185.235.81.1, 185.235.81.2 | DoH + DoT | – | Varianten | unklar | nur verschlüsselt |
| Dyn öffentlicher Resolver von Oracle eingestellt |
– | nur klassisch | USA | keiner | ja | – |
| Freenom World Freenom hat 2023 den Domainbetrieb eingestellt – Resolver antwortet noch |
80.80.80.80, 80.80.81.81 | nur klassisch | Niederlande | keiner | nein | 191 ms |
| Applied Privacy Verein, nur DoT/DoH |
94.130.106.88 | DoH + DoT | Österreich | keiner | nein | keine Antwort im Test |
| One | 117.50.10.10, 52.80.52.52 | nur klassisch | China | Werbung/Malware | ja | – |
| PI-DNS Pi-hole-Listen, DoH/DoT, weltweit |
88.198.91.187, 95.216.181.228 | DoH + DoT | verschiedene | Werbung | nein | keine Antwort im Test |
| Captnemo privat betrieben |
139.59.48.222 | nur klassisch | Indien | keiner | nein | keine Antwort im Test |
| Fondation Restena Forschungsnetz |
158.64.1.29 | DoH + DoT | Luxemburg | keiner | nein | keine Antwort im Test |
| fvz OpenNIC-Knoten |
185.121.177.177, 169.239.202.202 | nur klassisch | dezentral | keiner | nein | keine Antwort im Test |
| IIJ.JP nur DoH/DoT |
nur DoH/DoT | DoH + DoT | Japan | keiner | nein | – |
| Lelux privat betrieben |
51.158.147.50 | DoH + DoT | Finnland | keiner | nein | keine Antwort im Test |
| OSZX privat betrieben |
51.38.83.141, 51.38.82.198 | DoH + DoT | Großbritannien | Werbung | nein | keine Antwort im Test |
| Pi- identisch mit DNSPod |
119.29.29.29, 119.28.28.28 | DoH + DoT | China | keiner | ja | 3 ms |
| puntCAT katalanische Registry |
109.69.8.51 | nur klassisch | Spanien | keiner | nein | keine Antwort im Test |
| SafeSurfer kommerzieller Filter |
104.155.237.225, 104.197.28.121 | nur klassisch | Neuseeland | Jugendschutz | ja | 347 ms |
| Seby privat betrieben |
45.76.113.31, 139.99.222.72 | DoH + DoT | Australien | keiner | nein | keine Antwort im Test |
| SkyDNS RU | 193.58.251.251 | nur klassisch | Russland | Jugendschutz | ja | 87 ms |
| Strongarm | 54.174.40.213, 52.3.100.184 | nur klassisch | USA | Malware | ja | 103 ms |
* Antwortzeit einer Anfrage an die erste IPv4-Adresse, gemessen am 8. September 2026 von einem Server in Frankfurt am Main. „Keine Antwort im Test“ heißt: Der Server antwortete auf unsere Anfrage aus einem Rechenzentrum nicht – manche Betreiber beantworten nur Anfragen von Privatanschlüssen oder nur verschlüsselt. Für Dein Gerät kann das anders aussehen; prüf es mit dem DNS-Leak-Test.
DNS-Server von VPN-Anbietern
VPN-Anbieter betreiben eigene Resolver, die nur innerhalb der VPN-Verbindung erreichbar sind. Sie sind der richtige DNS, sobald der Tunnel steht – sonst verrät ein fremder DNS, welche Seiten Du aufrufst, obwohl der Verkehr verschlüsselt ist. Die Adressen brauchst Du für Router und manuelle Konfigurationen:
| Anbieter | IPv4 | Verschlüsselt | Sitz | Filter | Protokollierung | Antwortzeit* |
|---|---|---|---|---|---|---|
| Surfshark nur innerhalb der Surfshark-Verbindung nutzbar |
162.252.172.57, 149.154.159.92 | nur klassisch | Niederlande | keiner | nein | 127 ms |
| NordVPN DNS Server nur innerhalb der NordVPN-Verbindung nutzbar |
103.86.96.100, 103.86.99.100 | nur klassisch | Panama | optional: Threat Protection | nein | 11 ms |
| Hide.me DNS Server nur innerhalb der hide.me-Verbindung nutzbar |
– | nur klassisch | Malaysia | keiner | nein | – |
| OVPN DNS Server nur innerhalb der OVPN-Verbindung nutzbar |
46.227.67.134, 192.165.9.158 | nur klassisch | Schweden | keiner | nein | 39 ms |
| Vypr nur innerhalb der VyprVPN-Verbindung; Anbieter seit 2023 US-Eigentum |
45.76.91.140, 165.22.66.125 | nur klassisch | USA | keiner | nein | keine Antwort im Test |
DNS-Server ändern – Anleitungen
- Windows, macOS, iOS, Android, Fritzbox, ASUS-Router – die Sammel-Anleitung für alle Geräte
- Telekom Speedport
- Samsung Smart-TV
- Apple TV
Am wirksamsten ist die Einstellung im Router: Dann gilt sie für alle Geräte im Haushalt, auch für Smart-TV und Konsole. Ob die Änderung greift, zeigt der DNS-Leak-Test.
Welchen DNS verwende ich gerade?
Warum der DNS über Deine Privatsphäre entscheidet
DNS ohne Protokoll
DNS mit Protokoll
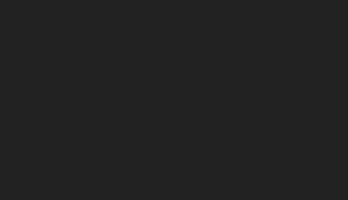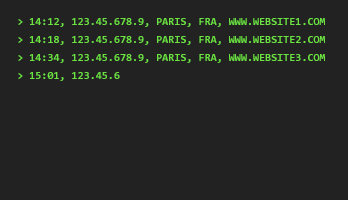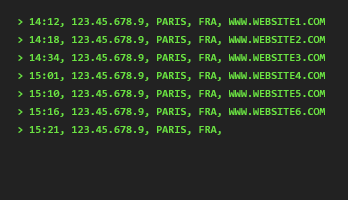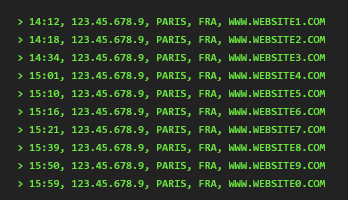
Jede Anfrage enthält den Domainnamen, den Zeitpunkt und Deine IP-Adresse. Ein Betreiber, der das speichert, hat ein vollständiges Surfprotokoll – ohne eine einzige Seite selbst zu sehen. Deshalb zählen drei Dinge bei der Auswahl: keine Protokollierung (No-Logs-Zusage, idealerweise geprüft), Verschlüsselung der Anfragen (DoH oder DoT, sonst liest Dein Internetanbieter mit) und ein Sitz mit belastbarem Datenschutzrecht.
DoH, DoT und DoQ – kurz erklärt
- DNS-over-TLS (DoT, RFC 7858): DNS in einer TLS-Verbindung auf Port 853. Unterstützt von Android (Privates DNS), vielen Routern und Pi-hole.
- DNS-over-HTTPS (DoH, RFC 8484): DNS als HTTPS-Anfrage auf Port 443 – im Netz nicht von normalem Webverkehr zu unterscheiden. Unterstützt von Firefox, Chrome, Edge, Windows 11 und iOS/macOS-Profilen.
- DNS-over-QUIC (DoQ, RFC 9250): Der jüngste Standard, schneller Verbindungsaufbau; bislang vor allem bei AdGuard und in den AdGuard-Apps.
- DNSCrypt: Älteres, nicht standardisiertes Verfahren; noch von OpenNIC und einigen Hobby-Resolvern angeboten, in neuen Geräten kaum verbreitet.
Für die meisten Nutzer ist DoH die praktikabelste Wahl, weil Browser und Betriebssysteme es eingebaut haben. Im Router ist DoT verbreiteter.
Fragen zu DNS-Servern
Fast jede Aktivität im Internet beginnt mit einer DNS-Abfrage (und oft mehreren). Eine Schlüsselfunktion des DNS ist die Zuordnung von für Menschen lesbaren Namen (z.B. example.com) zu IP-Adressen, die Computer benötigen, um sich miteinander zu verbinden.
Diese Abfragen können nicht nur Aufschluss darüber geben, welche Websites eine Person besucht, sondern auch Metadaten über andere Dienste wie die Domänen von E-Mail-Kontakten oder Chat-Diensten.
Während die Daten im DNS öffentlich sind, sollten die einzelnen Transaktionen eines Endnutzers nicht öffentlich sein.
DNS-Anfragen werden jedoch im Klartext (über UDP oder TCP) gesendet, was bedeutet, dass passive Lauscher alle durchgeführten DNS-Lookups beobachten können.
Das DNS ist ein weltweit verteiltes System, das internationale Grenzen überschreitet und oft Server in vielen verschiedenen Ländern verwendet, um Ausfallsicherheit zu gewährleisten.
Es ist bekannt, dass die NSA die Tools MORECOWBELL und QUANTUMDNS eingesetzt hat, um den DNS-Verkehr verdeckt zu überwachen, massenhaft zu kontrollieren und zu kapern.
Einige Internetanbieter protokollieren DNS-Anfragen beim Resolver und geben diese Informationen auf eine Weise an Dritte weiter, die den Endnutzern nicht bekannt oder offensichtlich ist.
Einige ISPs betten Benutzerinformationen (z. B. eine Benutzerkennung oder MAC-Adresse) in DNS-Anfragen ein, die an den ISP-Resolver gehen, um Dienste wie den Kinderschutzfilter anzubieten. Auf diese Weise können Fingerabdrücke von einzelnen Nutzern erstellt werden.
Einige CDNs betten Nutzerinformationen (Client-Subnetze) in Anfragen von Resolvern an autoritative Server ein (um Endnutzer geografisch zu lokalisieren). So können Abfragen mit bestimmten Subnetzen korreliert werden.
Beachte, dass einige VPNs deine DNS-Anfragen unverschlüsselt an deinen Internetanbieter senden, auch wenn du ein VPN benutzt. Nutze das nette Tool von anonymyster.com, um zu überprüfen, ob dies bei deinem VPN der Fall ist!
Der Browser oder ein Gerät möchte eine Webseite oder einen Dienst aufrufen und hat dafür eine „Domain“ Zum Beispiel „www.vavt.de“. Daher fragt das gerät den verwendeten DNS Server um die IP Adresse des Servers der diese Informationen bereithält. In unserem Beispiel wird daher zurück gemeldet: „192.10.12.45“, was dem Webserver entspricht, der die Webseite bereitstellt.
Ohne DNS Server könnten daher Geräte keine Domainnamen verwenden um Inhalte abzurufen. Das bezieht sich nicht nur auf Webseiten sondern betrifft alle Informationen die auch im Hintergrund und meistens unbemerkt vom Anwender Informationen mit Servern im Internet austauscht.

Das „Domain Name System“, ist ein hierarchisches und dezentrales Benennungssystem für Computer, Dienste oder andere Ressourcen, die mit dem Internet oder einem privaten Netzwerk verbunden sind. Es assoziiert verschiedene Informationen mit Domainnamen, die jeder der teilnehmenden Entitäten zugewiesen sind. Vor allem übersetzt es leichter zu merkende Domainnamen in die numerischen IP-Adressen, die für die Lokalisierung und Identifizierung von Computerdiensten und Geräten mit den zugrunde liegenden Netzwerkprotokollen benötigt werden. Durch die Bereitstellung eines weltweiten, verteilten Verzeichnisdienstes ist das Domain Name System seit 1985 ein wesentlicher Bestandteil der Funktionalität des Internets.
Das Domain Name System delegiert die Verantwortung für die Zuweisung von Domainnamen und die Zuordnung dieser Namen zu den Internetressourcen, indem es autoritative Nameserver für jede Domain bestimmt. Netzwerkadministratoren können die Autorität über Subdomains ihres zugewiesenen Namensraums an andere Nameserver delegieren. Dieser Mechanismus bietet einen verteilten und fehlertoleranten Service und wurde entwickelt, um eine einzige große zentrale Datenbank zu vermeiden.
Das Domain Name System spezifiziert auch die technische Funktionalität des Datenbankdienstes, der sein Herzstück ist. Es definiert das DNS-Protokoll, eine detaillierte Spezifikation der Datenstrukturen und des Datenkommunikationsaustausches, die im DNS verwendet werden, als Teil der Internet Protocol Suite.
Das Internet unterhält zwei Haupt-Namensräume, die Domain-Namen-Hierarchie und die Internet Protocol (IP)-Adressräume. Das Domain Name System verwaltet die Domain-Namen-Hierarchie und stellt Übersetzungsdienste zwischen ihr und den Adressräumen bereit. Internet-Nameserver und ein Kommunikationsprotokoll implementieren das Domain Name System. Ein DNS-Nameserver ist ein Server, der die DNS-Einträge für eine Domain speichert; ein DNS-Nameserver antwortet mit Antworten auf Abfragen gegen seine Datenbank.
Die häufigsten Arten von Einträgen, die in der DNS-Datenbank gespeichert werden, sind für Start of Authority (SOA), IP-Adressen (A und AAAA), SMTP Mail Exchanger (MX), Nameserver (NS), Zeiger für Reverse DNS Lookups (PTR) und Domain Name Aliases (CNAME). Obwohl das DNS nicht als Allzweckdatenbank gedacht war, wurde es im Laufe der Zeit erweitert, um Datensätze für andere Datentypen zu speichern, entweder für automatische Lookups, wie DNSSEC-Einträge, oder für menschliche Abfragen, wie Responsible Person (RP) Records. Als Allzweck-Datenbank wurde das DNS auch bei der Bekämpfung von unerwünschten E-Mails (Spam) eingesetzt, indem eine Echtzeit-Blackhole-Liste (RBL) gespeichert wurde. Die DNS-Datenbank wird traditionell in einer strukturierten Textdatei, der Zonendatei, gespeichert, aber auch andere Datenbanksysteme sind üblich. (Weiteres bei Wikipedia)
Man kann über die DNS Server auch Filter für bestimmte Seiten und Inhalte anwenden. Dabei wird jede Abfrage bevor eine Antwort gegeben wird zuerst mit den Filterlisten, die ständig aktuell gehalten werden sollten überprüft. Erst wenn eine Domain auch nicht in den Filterlisten vorhanden ist, wird die Antwort an das Gerät zurück gemeldet. Darüber hinaus können DNS Anfragen an Werbe-, Tracking- und/oder Erwachsenen-Domains identifiziert werden entsprechend blockiert.

Wenn ein DNS Server nicht antwortet, dann liegt es oft daran, dass die Einstellungen zur Authentifizierung nicht stimmen und den Zugriff verhindern.
Zum Beispiel sind meistens die DNS der Internetanbieter selbst NUR für Nutzer mit bestimmten IP Adressen verwendbar, die zu diesem Internetanbieter auch gehörten.
Verwendet man jedoch diese DNS Server und hält man sich nicht im Netzwerk des Internetanbieters selbst auf oder verwendet zum Beispiel einen VPN Anbieter, dann antworten die DNS nicht. Man merkt dies daran, dass die Webseiten sich nicht damit öffnen lassen.
Lösung: Verwende öffentliche DNS Server eines Drittanbieters.
Die Frage welchen DNS Server man verwenden soll hängt davon ab unter welchen Anforderungen man diese Frage stellt. Will man der Überwachung durch den Internetanbieter entgehen, dann ist es aber immer empfehlenswert zumindest nicht die Standard DNS des Internetanbieters zu verwenden.
Darüber hinaus gibt es mehrere andere Gründe die dabei eine Rolle spielen werden:
- DNS mit Filter Funktion?
- DNS mit Malwareschutz?
- DNS mit https Übertragung, also noch sicherer?
- DNS des VPN Anbieters vorhanden?
DDNS sind „dynamische DNS“ Services, die es ermöglichen über eine feste „Subdomain“ zum Beispiel: „meinnetzwerk.dyndns.org“ einen Standort auch bei wechselnder IP Adresse zu erreichen. Der Service wird dabei regelmässig zum Beispiel von einem Router darüber informiert, welche IP Adresse gerade ein bestimmtes Gerät verwendet und innerhalb der Subdomain wird entsprechend eine Weiterleitung an diese IP Adresse verwendet.
DynDNS oder DDNS sind keine DNS Server!
Also diese Services machen grundsätzlich etwas ganz anderes und haben mit den DNS Servern wie diese von allen Geräten im internet verwendet werden gar nichts zu tun!
Grundsätzlich hat jeder Internetanbieter eigene DNS Server um den Kunden und Nutzern die Möglichkeit zu geben auf das internet zuzugreifen und Webseiten und Services zu verwenden. Die DNS Server der Internetanbieter jedoch sind meistens nur für die Kunden selbst beschränkt, also nicht öffentlich verfügbar. Das gleiche trifft auf die DNS Server zu, die zum Beispiel VPN Anbieter betreiben für deren eigene Kunden. Auch diese können in der Regel ausschließlich von den eigenen Nutzern verwendet werden. Dann gibt es auch noch DNS Server Angebote die kostenpflichtig aber von jedem nutzbar sind. Diese bieten meistens extra Funktionen wie eine Filterung bestimmter Inhalte oder Schadsoftware. Man kann diese dann nur nutzen wenn man auch für die Nutzung direkt bezahlt. Es gibt aber auch kostenlose DNS Server die öffentlich und für jeden verfügbar sind. Dazu zählen die sehr bekannten Dienste von Google, Cloudflare, Yandex usw. Dann gibt es noch die SmartDNS Server die dazu geeignet sind Daten der Nutzer durch geänderte Rückmeldungen umzuleiten und damit auch geografische Sperren zu umgehen, bekannte Anbieter sind zum Beispiel: smartdnsproxy.com. SmartDNS Funktionen sind auch in den verwendeten DNS einiger VPN Anbieter bereits enthalten.
Arten von DNS Server Anbietern
- DNS Server des Internetanbieters
- DNS Server des VPN Anbieters
- DNS Server kostenpflichtig mit speziellen Funktionen
- Kostenlose öffentliche DNS Server
- SmartDNS zur Umgehung geografischer Sperren
Smart DNS sind Server die anhand bestimmter Kriterien nicht die allgemeinen öffentlichen IP Adressen zurückliefern, sondern bei Anfragen diese gezielt umleiten. Das bedeutet, dass dadurch die Nutzer zum Beispiel auch über Proxy-Server geleitet werden können um geografisch gesperrte Inhalte darüber abrufen zu können.
Gefahr durch Smart DNS Umleitungen
So verlockend dieser Ansatz und so effektv er auch ist, so werden doch auch zum Beispiel Trojaner über solche Methoden beim Zugriff eines Nutzers recht einfach installierbar.
Daher Smart DNS oder jedem DNS Server sollte man unbedingt auch vertrauen können, oder besser nicht verwenden.

DNS Server melden Daten an die Geräte zurück, dabei wird das Gerät selbst nicht erkennen ob die Angaben des DNS Servers auch korrekt sind.
Manipulation
Das bedeutet, dass man durch gezielte (smarte) Umleitungen die an die anfragenden Geräte geliefert werden, Nutzern auch zu korrumpierten Inhalte leiten kann.
Genutzt wird diese Funktion gewünscht bei einem Smart DNS um zum Beispiel die Anfragen über Proxy-Server zu leiten die die Möglichkeit bieten geografische Sperren zu umgehen. Aber diese Möglichkeit wird auch genutzt um zum Beispiel Personen Trojaner die von Polizei oder Geheimdiensten installiert werden sollen, unterzujubeln.
Überwachung
Das ist aber nur ein Aspekt den es bei DNS Sicherheit zu beachten gilt.
Ein weiterer ist, dass DNS Server sozusagen alle Tätigkeiten die jemand im Internet macht aufzeichnen können. Daher eignen sich DNS auch für gesetzliche Überwachung wie die „Vorratsdatenspeicherun“ besonders gut.
Wenn ein DNS Server nicht antwortet, dann bedeutet dies, dass ein Gerät die IP Adresse des Zieles nicht erkennen kann. DNS Server bieten ja die Informationsquelle für mit dem Internet verbundene Geräte, welche über Domainname (zb zdf.de) die IP Adressen der Webserver mitteilen. Ohne diese Zielangabe kann dann eine entsprechende Anfrage an eine Webseite nicht zugestellt werden. Das bedeutet, dass man keine Webseiten abfrufen kann.
Der Grund dafür kann daran liegen, dass der verwendete DNS nur auf bestimmte IP Adressen auch antwortet. So haben einige Internetanbieter Ihre DNS Server auf eigene IP Adressen beschränkt, wenn nun ein Anwender zum Beispiel einen VPN Service verwendet, und der Anwender damit nun eine andere IP Adresse verwendet, dann antwortet der DNS des Internetanbieters nicht.
Lösung ist die verwendeten DNS auf einen freien DNS ändern oder den VPN beenden.
Die Teilnehmer am Internet (Nutzer, Webseiten, Services) kommunizieren untereinander indem IP-Adressen jeden einzelnen Teilnehmer am Internet eindeutig adressierbar machen. Ähnlich wie es bei Telefonie die Rufnummern sind, benötigen Nutzer als auch Webseiten eigene IP Adressen um erreicht werden zu können.
Da die Eingabe von IP Adressen aber umständlich sind, verwendet man stattdessen „Domain Namen“. Die Auflösung welcher Domainname aber auf welche IP Adresse verweist wird über die DNS Server bereitgestellt.
Typischerweise erhalten Internetnutzer durch Ihren Internetanbieter DNS Server automatisch zugewiesen um Webseiten oder andere Services nutzen zu können. Man kann aber auch manuell die verwendeten DNS Server auswählen und damit darüber weitere Funktionen oder schnellere Antwortzeiten zu ermöglichen.
DNS Server werden tausendfach von jedem mit dem Internet verbundenen Gerät das verwendet wird abgefragt. je schneller ein DNS Server eine Antwort dem gerät bereit stellt, desto schneller kann dieses damit Beginnen Daten von einem Webserver abzurufen. Daher die DNS Geschwindigkeit beeinflusst die Zeit die benötigt wird, bevor ein gerät einen Webserver fragt und eine Webseite abruft. Dies kann gefühlt einen unterschied machen beim Surfen im Internet, hat allerdings keinen direkten Einfluss darauf wie schnell, dass Seiten geladen werden.
Damit bezeichnet man welchen DNS Server sein eigenes gerät im Monet verwendet. Man kann durch einen einfachen Test herausfinden, welche DNS Server aktuell vom eigenen gerät verwendet werden: DNS Test
Die Frage ist nicht einfach zu beantworten, da diese von den Anforderungen und auch den Rahmenbedingungen des Nutzers abhängt. Die normale Funktion der DNS Server wird recht rasch zur Verfügung gestellt werden, dabei ist dann der physische Standort und damit die Erreichbarkeit der DNS Server vom Standort des Nutzers ausgehend eventuell ein relevantes Detail das man beachten sollte. Erwartet man jedoch von einem DNS server auch noch weitere Funktionen, wie zum Beispiel die Filterung von jugendgefährdenden Inhalten oder Malwareschutz oder ähnliches mehr, dann muss man schon genauer hinsehen, Denn neben den kostenpflichtigen Premium Services gibt es auf diesen Gebieten auch zahlreiche kostenlose Angebote am Markt.
Grundsetzlich sind eingetragene DNS Server unbedingt erforderlich auf jedem Gerät um das internet nutzen zu können. Daher haben die meisten Geräte die Möglichkeit zwei DNS Server einzutragen. Der erste auch „primärer DNS“ genannt, ist der DNS der zuerst abgefragt wird. Wenn keine Antwort von diesem erhalten wird, dann wird der zweite „Sekundäre DNS Server“ befragt. Einige Geräte befragen auch beide DNS Server parallel und verwenden die Antwort die zuerst einlangt.
Zusätzlich zum primären und sekundären DNS Server gibt es auch Geräte die ermöglichen die Eintragung von mehr als 2 Servern. Auch hier werden diese entweder nach der reihe oder auch parallel abgefragt werden.
Google bietet wie jeder größere Internetdienstleister für die Kunden eigene DNS server an, diese sind unter 8.8.8.8 und 8.8.4.4. erreichbar. Die Google DNS sind als sehr schnell bekannt, da diese weltweit verteilte Server haben die die Anfragen schnell behandeln können. Daneben gibt es aber auch Kritik, denn Google steht im Verdacht, die Nutzungsdaten die über die DNS Server aufgezeichnet werden können zu verwenden um detailliertere Profile der Nutzer zu erstellen. Das soll der Optimierung des eigenen Werbegeschäftes dienen, und man kann sich davon nicht abmelden, aber man kann darauf verzichten Google DNS auf dem eigenen Gerät zu verwenden.